Keamanan siber dan pelindungan data pribadi kini menjadi prioritas nasional di seluruh instansi pemerintah. Tidak heran jika formasi Manggala Informatika BSSN maupun posisi pengelola keamanan informasi di berbagai kementerian semakin diminati dalam seleksi CPNS 2026.
Berbeda dari formasi TI umum, ujian kompetensi Manggala Informatika menuntut penguasaan mendalam pada tata kelola keamanan siber nasional (BSSN & CSIRT), implementasi UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP), kriptografi & sertifikat elektronik (BSrE), hingga penanganan insiden siber. Pelajari juga artikel terkait seperti uji kompetensi Sandiman dan Manggala Informatika serta latihan soal Ahli Keamanan Siber.
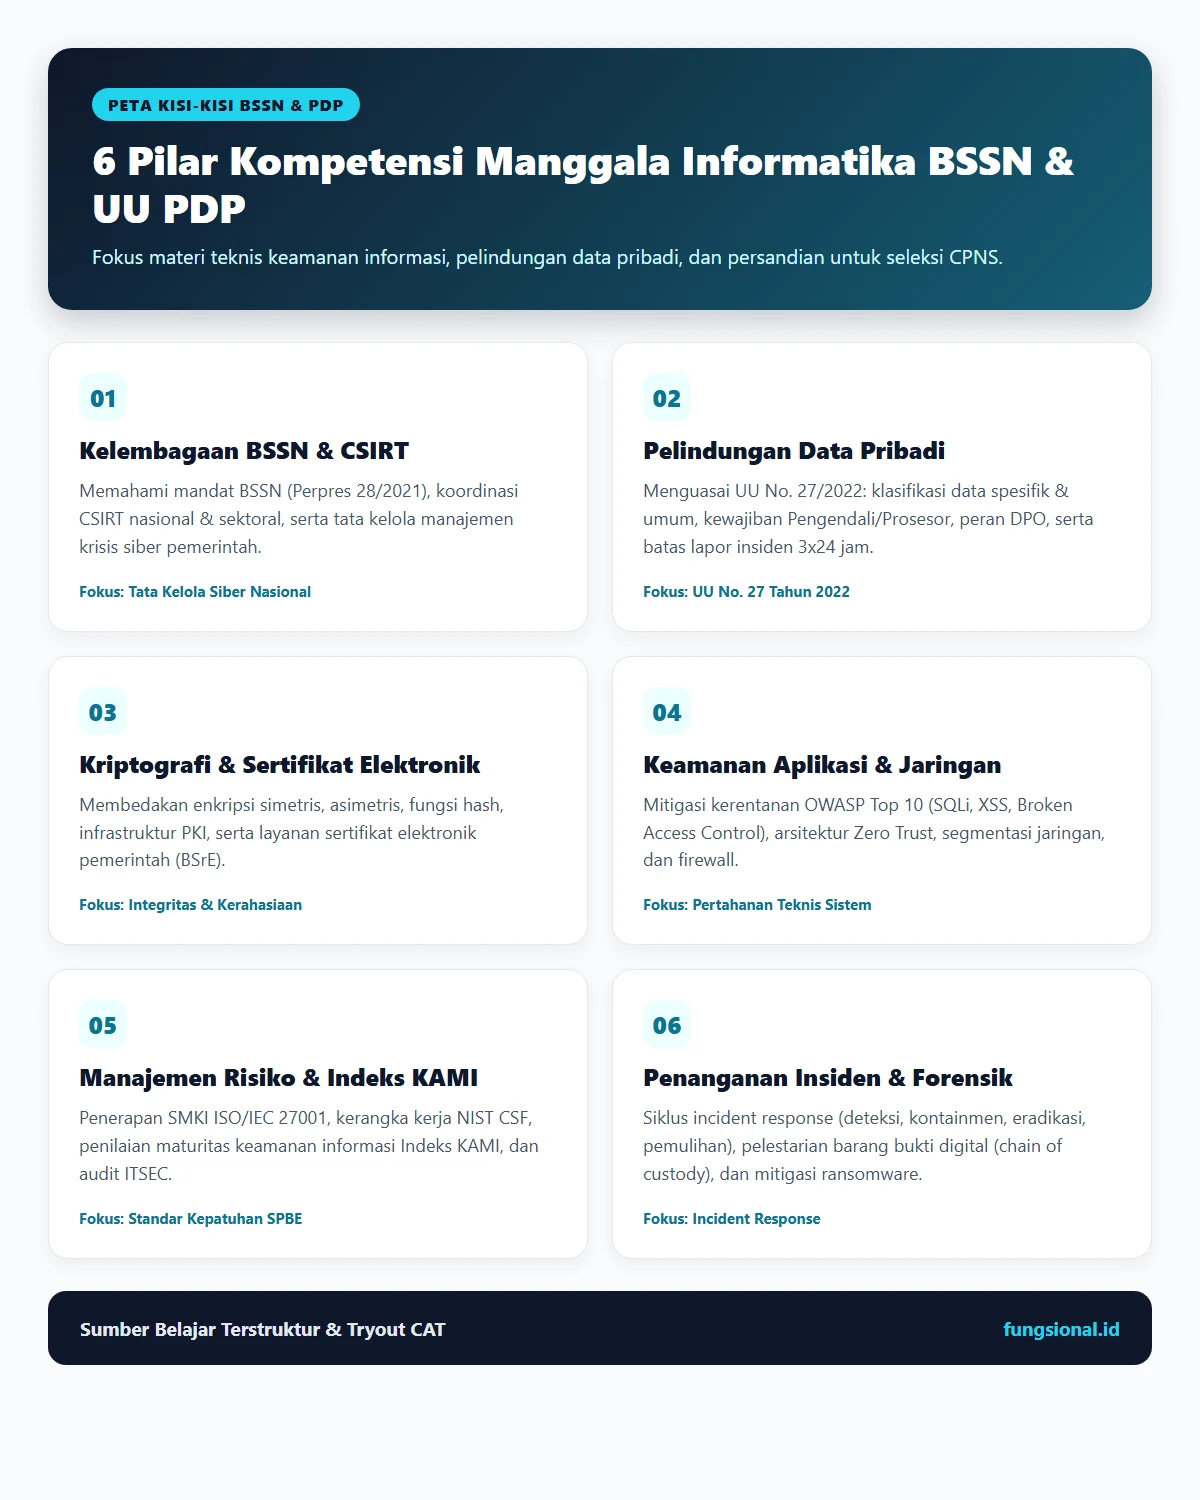
Infografis 6 pilar kompetensi utama Manggala Informatika BSSN dan implementasi UU Pelindungan Data Pribadi.
50 Soal Latihan Interaktif Manggala Informatika & UU PDP
Klik salah satu opsi A–E pada setiap kartu soal untuk langsung melihat jawaban yang benar dan membuka pembahasan lengkapnya.
Bagian 1: Kelembagaan BSSN & UU No. 27 Tahun 2022 (UU PDP)
Soal 1
Berdasarkan Perpres No. 28 Tahun 2021 tentang Badan Siber dan Sandi Negara (BSSN), kedudukan BSSN adalah sebagai lembaga pemerintah yang berada di bawah dan bertanggung jawab langsung kepada…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Sesuai Perpres No. 28 Tahun 2021, BSSN merupakan lembaga pemerintah non-kementerian yang berada di bawah dan bertanggung jawab langsung kepada Presiden.
Soal 2
Jabatan Fungsional Manggala Informatika ditetapkan sebagai jabatan fungsional yang memiliki instansi pembina tunggal. Instansi pembina bagi Jabatan Fungsional Manggala Informatika adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Berdasarkan PermenPANRB tentang Jabatan Fungsional Manggala Informatika, BSSN bertindak sebagai instansi pembina yang menyusun standar kompetensi dan pembinaan teknis JF tersebut.
Soal 3
Dalam ekosistem keamanan siber nasional, tim yang bertugas melakukan pemantauan, koordinasi tanggap insiden, serta diseminasi peringatan dini kerentanan siber pada sektor instansi pemerintah maupun infrastruktur informasi vital disebut…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A CSIRT (termasuk Gov-CSIRT Indonesia yang dikelola BSSN) berperan menerima laporan insiden, menganalisis ancaman, dan membantu pemulihan insiden siber.
Soal 4
Berdasarkan Peraturan BSSN tentang Penyelenggaraan Keamanan Informasi pada Sistem Pemerintahan Berbasis Elektronik (SPBE), instrumen yang digunakan pemerintah untuk mengukur tingkat kematangan kesiapan keamanan informasi suatu instansi adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Indeks KAMI (Keamanan Informasi) adalah alat evaluasi yang dikembangkan BSSN berdasarkan standar ISO/IEC 27001 untuk mengukur tingkat kesiapan dan kematangan keamanan informasi instansi.
Soal 5
Tiga pilar utama keamanan informasi yang dikenal sebagai CIA Triad mencakup aspek…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B CIA Triad merupakan prinsip dasar keamanan informasi: menjaga informasi hanya diakses pihak berhak (Confidentiality), tetap utuh tidak dimodifikasi tanpa izin (Integrity), dan selalu tersedia saat dibutuhkan (Availability).
Soal 6
Selain CIA Triad, dalam mekanisme transaksi elektronik dan persandian dikenal prinsip ‘Non-Repudiation’ (Nirsangkal), yang berarti…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Non-Repudiation menjamin keaslian sumber dan bukti transaksi (umumnya melalui tanda tangan digital berbasis kriptografi asimetris/PKI) sehingga pelaku tidak dapat mengelak.
Soal 7
Unit pelaksana teknis di bawah BSSN yang bertugas menyediakan layanan sertifikasi elektronik, termasuk tanda tangan elektronik tersertifikasi bagi instansi pemerintah dan ASN, adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A BSrE BSSN adalah Penyelenggara Sertifikasi Elektronik (PSrE) instansi pemerintah yang menerbitkan sertifikat elektronik untuk mendukung tanda tangan digital terpercaya pada layanan SPBE.
Soal 8
Apa yang dimaksud dengan Infrastruktur Informasi Vital Nasional (IIVN) menurut regulasi keamanan siber Indonesia (Perpres No. 82 Tahun 2022)?
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Perpres No. 82 Tahun 2022 mendefinisikan IIV sebagai sistem elektronik sektor strategis yang sangat vital bagi keselamatan publik, pelayanan publik esensial, ekonomi nasional, dan pertahanan keamanan.
Soal 9
Menurut UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP), data pribadi diklasifikasikan menjadi dua kelompok, yaitu Data Pribadi yang Bersifat Umum dan Data Pribadi yang Bersifat Spesifik. Manakah yang termasuk Data Pribadi yang Bersifat Spesifik?
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Pasal 4 ayat (2) UU PDP merinci Data Pribadi Spesifik meliputi: data kesehatan, biometrik, genetika, catatan kejahatan, data anak, data keuangan pribadi, dan data lainnya sesuai peraturan.
Soal 10
Dalam UU No. 27 Tahun 2022, pihak yang menentukan tujuan dan melakukan kendali atas pemrosesan Data Pribadi disebut…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Pasal 1 angka 4 UU PDP mendefinisikan Pengendali Data Pribadi sebagai setiap orang, badan publik, atau organisasi internasional yang bertindak sendiri-sendiri atau bersama-sama menentukan tujuan dan kendali pemrosesan data pribadi.
Soal 11
Apabila terjadi kegagalan pelindungan data pribadi (data breach/kebocoran data), Pengendali Data Pribadi wajib menyampaikan pemberitahuan secara tertulis kepada Subjek Data Pribadi dan Lembaga PDP paling lambat dalam waktu…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Pasal 46 ayat (1) UU PDP mewajibkan Pengendali Data Pribadi menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam sejak terjadinya/diketahuinya kegagalan pelindungan data pribadi.
Soal 12
Salah satu hak Subjek Data Pribadi yang dijamin dalam UU PDP adalah hak untuk meminta pengakhiran pemrosesan, penghapusan, dan/atau pemusnahan Data Pribadi tentang dirinya (sering dikenal sebagai Right to be Forgotten), yang diatur apabila…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Pasal 8 dan Pasal 43 UU PDP memberikan hak kepada subjek data untuk mengakhiri pemrosesan dan menghapus data pribadinya apabila tujuan telah tercapai, persetujuan ditarik, atau pemrosesan melanggar hukum.
Soal 13
Kapan seorang Pengendali Data Pribadi atau Prosesor Data Pribadi WAJIB menunjuk Pejabat atau Petugas Pelindungan Data Pribadi (Data Protection Officer / DPO) menurut Pasal 53 UU PDP?
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Pasal 53 ayat (1) UU PDP mewajibkan penunjukan DPO bagi pemrosesan data untuk kepentingan pelayanan publik, pemantauan sistematis skala besar, atau pemrosesan data spesifik skala besar.
Soal 14
Menurut UU No. 27 Tahun 2022, berapakah batas maksimal sanksi administratif berupa denda administratif yang dapat dijatuhkan kepada Pengendali Data Pribadi yang melanggar kewajiban pelindungan data?
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Pasal 57 ayat (3) UU PDP menetapkan denda administratif paling tinggi 2% dari pendapatan tahunan atau penerimaan tahunan terhadap variabel pelanggaran.
Soal 15
Selain persetujuan eksplisit (consent) dari Subjek Data, dasar pemrosesan Data Pribadi yang sah (lawful basis) menurut Pasal 20 ayat (2) UU PDP meliputi hal-hal berikut, KECUALI…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: D Menjual atau mengungkap data pribadi tanpa persetujuan maupun dasar hukum yang sah merupakan tindak pidana dalam UU PDP, bukan lawful basis pemrosesan.
Soal 16
Transfer Data Pribadi ke luar wilayah hukum Negara Republik Indonesia oleh Pengendali Data Pribadi hanya dapat dilakukan apabila memenuhi salah satu syarat utama berikut, yaitu…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Pasal 56 UU PDP mengatur transfer data lintas batas: negara tujuan harus memiliki tingkat pelindungan setara/lebih tinggi; jika tidak, harus ada pelindungan memadai yang mengikat (misalnya Standard Contractual Clauses) atau persetujuan subjek data.
Soal 17
Sebelum melakukan pemrosesan data pribadi yang memiliki potensi risiko tinggi terhadap Subjek Data Pribadi (misalnya penerapan teknologi baru pengenalan wajah massal di ruang publik), Pengendali Data Pribadi wajib melaksanakan…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Pasal 34 UU PDP mewajibkan Pengendali Data melakukan Penilaian Dampak Pelindungan Data Pribadi (DPIA) apabila pemrosesan berisiko tinggi (seperti profiling otomatis, data spesifik skala besar, atau pemantauan area publik).
Soal 18
Setiap orang yang dengan sengaja dan melawan hukum memperoleh atau mengumpulkan Data Pribadi yang bukan miliknya dengan maksud menguntungkan diri sendiri atau orang lain yang dapat mengakibatkan kerugian Subjek Data Pribadi dapat dikenai sanksi pidana menurut Pasal 67 UU PDP berupa…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Pasal 67 ayat (1) UU PDP mengancam pelaku pengumpulan/perolehan data pribadi secara melawan hukum dengan pidana penjara paling lama 5 tahun dan/atau denda paling banyak Rp5.000.000.000.
Soal 19
Dalam pemrosesan data pribadi anak menurut Pasal 25 UU PDP, pemrosesan data pribadi anak wajib mendapatkan persetujuan dari…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Pasal 25 ayat (2) UU PDP menegaskan pemrosesan data pribadi anak wajib mendapat persetujuan dari orang tua anak dan/atau wali anak.
Soal 20
Istilah ‘Data Minimization’ dalam prinsip pelindungan data pribadi berarti…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Prinsip Data Minimization memastikan pengumpulan data pribadi tidak berlebihan—hanya data yang relevan dan esensial bagi tujuan layanan yang sah.
Bagian 2: Kriptografi, Sertifikat Elektronik & Keamanan Aplikasi
Soal 21
Perbedaan mendasar antara algoritma kriptografi simetris (seperti AES) dan kriptografi asimetris (seperti RSA atau ECC) adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Algoritma simetris (AES, ChaCha20) memakai satu shared secret key untuk enkripsi-dekripsi (sangat cepat untuk data besar), sedangkan asimetris (RSA, ECC) memakai public key dan private key.
Soal 22
Jika Andi ingin mengirim pesan rahasia kepada Budi menggunakan kriptografi asimetris agar HANYA Budi yang dapat membaca isi pesan tersebut, maka Andi harus mengenkripsi pesan menggunakan…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Untuk menjaga kerahasiaan (confidentiality), pengirim mengenkripsi pesan dengan Public Key penerima (Budi), sehingga hanya Private Key milik Budi yang dapat mendekripsinya.
Soal 23
Sebaliknya, ketika Andi menandatangani dokumen elektronik secara digital (Digital Signature), proses matematis yang dilakukan perangkat Andi adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Digital signature bekerja dengan membuat hash (digest) dokumen lalu mengenkripsinya dengan Private Key penanda tangan. Penerima memverifikasi menggunakan Public Key penanda tangan.
Soal 24
Manakah sifat utama dari fungsi hash kriptografis yang baik (seperti SHA-256) sehingga sangat penting untuk verifikasi integritas file dan penyimpanan kata sandi?
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Fungsi hash kriptografis bersifat satu arah (irreversible), deterministik, collision-resistant, dan memiliki avalanche effect yang menjamin integritas data.
Soal 25
Dalam tata kelola Public Key Infrastructure (PKI), komponen yang berperan menerbitkan, memvalidasi, dan mencabut (revoke) sertifikat digital serta menjamin keterikatan antara identitas pemilik dan kunci publiknya adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Certificate Authority (CA) adalah entitas tepercaya (seperti BSrE BSSN di sektor pemerintah) yang menerbitkan dan mengelola siklus hidup sertifikat elektronik (X.509).
Sudah Menguasai Separuh Soal? Uji Kecepatan CAT Anda!
Dapatkan bank soal tambahan, simulasi waktu nyata, serta rangkuman materi keamanan siber & UU PDP di Bimbel Fungsional.id.
Menurut PP No. 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik (PSTE), Tanda Tangan Elektronik Tersertifikasi memiliki kekuatan hukum tertinggi karena…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Tanda Tangan Elektronik Tersertifikasi didukung sertifikat elektronik dari PSrE tersertifikasi (e-KYC terverifikasi) sehingga menjamin kepastian identitas penanda tangan dan keutuhan dokumen.
Soal 27
Untuk menyimpan kata sandi (password) pengguna secara aman di database aplikasi pemerintah agar tahan terhadap serangan Rainbow Table maupun brute-force, praktik terbaik yang wajib diterapkan pengembang adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Base64 bukan enkripsi, dan MD5 cepat sudah usang. Praktik standar industri (OWASP) menggunakan adaptive key derivation/password hashing seperti Argon2id atau bcrypt dengan random salt unik.
Soal 28
Serangan siber di mana penyerang mencegat dan berpotensi mengubah komunikasi antara dua pihak yang merasa saling berkomunikasi secara langsung (misalnya melalui Wi-Fi publik palsu tanpa HTTPS/TLS yang valid) disebut…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Man-in-the-Middle (MitM) terjadi ketika penyerang menyusup di jalur komunikasi untuk menyadap atau memanipulasi lalu lintas data secara diam-diam.
Soal 29
Protokol TLS (Transport Layer Security) pada HTTPS melindungi komunikasi web dengan mengombinasikan kriptografi asimetris dan simetris. Peran kriptografi asimetris pada fase TLS Handshake adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B TLS menggunakan mekanisme hybrid: asimetris (RSA/ECDHE) untuk autentikasi sertifikat & key exchange saat handshake, kemudian beralih ke simetris (AES-GCM/ChaCha20) untuk enkripsi data berkecepatan tinggi.
Soal 30
Daftar sertifikat digital yang telah dibatalkan sebelum masa berlakunya habis (misalnya karena kunci privat bocor atau pegawai pemilik sertifikat berhenti) dipublikasikan oleh Certificate Authority melalui…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A CRL dan OCSP digunakan klien/browser/aplikasi verifikator untuk memeriksa apakah suatu sertifikat elektronik masih aktif atau sudah dicabut (revoked).
Soal 31
Seorang Manggala Informatika mengaudit aplikasi layanan publik dan menemukan bahwa input parameter ‘?id=105′ pada URL langsung digabungkan ke dalam kueri database SQL tanpa validasi, sehingga penyerang dapat memasukkan payload `’ OR ‘1’=’1` untuk mencuri seluruh isi tabel pengguna. Kerentanan ini termasuk dalam…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A SQL Injection terjadi akibat input pengguna tidak dipisahkan dari perintah SQL. Mitigasi utamanya adalah penggunaan Prepared Statements / Parameterized Queries.
Soal 32
Langkah perbaikan kode paling efektif dan fundamental untuk mencegah kerentanan SQL Injection pada aplikasi web adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Parameterized Queries / Prepared Statements memastikan engine database memisahkan struktur perintah SQL dengan nilai parameter input pengguna.
Soal 33
Kerentanan aplikasi web ketika seorang pengguna biasa dapat mengubah parameter `user_id=101` menjadi `user_id=102` pada permintaan API untuk melihat atau mengubah data pribadi milik pengguna lain tanpa pengecekan otorisasi di sisi server dikenal dalam OWASP Top 10 sebagai…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Broken Access Control (peringkat #1 OWASP Top 10) terjadi ketika sistem gagal memverifikasi apakah pengguna yang terautentikasi benar-benar berhak mengakses objek/data tertentu (IDOR).
Soal 34
Serangan di mana penyerang menyisipkan skrip JavaScript berbahaya ke dalam kolom komentar atau profil aplikasi web sehingga skrip tersebut dieksekusi oleh browser korban lain untuk mencuri session cookie disebut…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Stored XSS terjadi saat payload skrip berbahaya disimpan di database server dan dieksekusi di browser setiap pengguna yang membuka halaman tersebut. Mitigasinya meliputi output encoding, sanitasi HTML, serta flag HttpOnly pada cookie.
Soal 35
Arsitektur keamanan jaringan modern yang menganut prinsip ‘Never Trust, Always Verify’—di mana setiap permintaan akses baik dari dalam maupun luar jaringan kantor harus diautentikasi, diotorisasi, dan diverifikasi postur keamanannya secara terus-menerus—disebut…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Zero Trust Architecture menghilangkan asumsi bahwa lalu lintas di dalam jaringan internal otomatis aman; akses diberikan secara least privilege dengan verifikasi berkelanjutan.
Soal 36
Dalam standar internasional Sistem Manajemen Keamanan Informasi (SMKI) ISO/IEC 27001, pengelolaan risiko keamanan informasi mengikuti siklus perbaikan berkelanjutan yang dikenal dengan…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A ISO/IEC 27001 menerapkan siklus PDCA (Plan, Do, Check, Act) untuk merencanakan, mengimplementasikan, memantau/mengevaluasi, dan terus memperbaiki sistem manajemen keamanan informasi.
Soal 37
Dalam siklus Penanganan Insiden Siber (Incident Response Lifecycle menurut NIST SP 800-61), ketika tim CSIRT mendapati sebuah server produksi terinfeksi malware ransomware yang sedang aktif menyebar ke segmen jaringan lain, tindakan segera pada fase ‘Containment’ (Penahanan) yang paling tepat adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Fase Containment bertujuan membatasi dampak dan penyebaran insiden (isolasi jaringan) tanpa serta-merta memusnahkan barang bukti volatil yang diperlukan pada tahap forensik dan eradikasi.
Soal 38
Dalam forensik digital, prinsip menjaga keutuhan dan dokumentasi kronologis penanganan barang bukti elektronik sejak disita hingga dihadirkan di persidangan agar tidak dipertanyakan keasliannya disebut…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Chain of Custody mencatat siapa yang mengumpulkan, mengakses, memindahkan, dan menganalisis barang bukti digital beserta nilai hash-nya untuk menjamin integritas bukti di pengadilan.
Soal 39
Apa perbedaan utama antara ‘Vulnerability Assessment’ (VA) dan ‘Penetration Testing’ (Pentest)?
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A VA memindai dan memetakan daftar potensi kerentanan sistem, sedangkan Pentest menguji secara terkendali apakah kerentanan tersebut benar-benar bisa dieksploitasi dan sejauh mana dampaknya.
Soal 40
Strategi pencadangan data (backup) yang paling direkomendasikan BSSN untuk melindungi sistem informasi instansi dari ancaman ransomware adalah aturan 3-2-1, yang berarti…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Aturan backup 3-2-1 (3 copy, 2 media berbeda, 1 offsite/immutable/air-gapped) memastikan salinan cadangan tetap selamat dan tidak ikut terenkripsi saat serangan ransomware terjadi.
Soal 41
Penerapan Multi-Factor Authentication (MFA) mewajibkan pengguna membuktikan identitasnya melalui minimal dua kategori faktor autentikasi yang berbeda. Kombinasi berikut yang memenuhi syarat MFA sejati adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B MFA sejati menggabungkan kategori faktor yang berbeda: Knowledge (password/PIN), Possession (token/HP/smartcard), dan Inherence (biometrik).
Soal 42
Perangkat atau sistem keamanan yang berfungsi mengumpulkan, mengkorelasikan, dan menganalisis log aktivitas keamanan dari berbagai server, firewall, dan aplikasi secara real-time untuk mendeteksi anomali atau serangan siber adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A SIEM mengumpulkan log terpusat dan melakukan korelasi event keamanan secara real-time untuk mempercepat deteksi dini insiden oleh tim SOC/CSIRT.
Bagian 3: Studi Kasus HOTS Keamanan Siber & Pelindungan Data
Soal 43
Studi Kasus HOTS: Pada hari Jumat sore, sebuah portal layanan publik daerah mengalami kebocoran database yang berisi NIK, nomor KK, dan riwayat rekam medis pasien RSUD. Sebagai Manggala Informatika di instansi tersebut, langkah prioritas pertama sesuai UU PDP dan tata kelola insiden siber adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Penanganan kebocoran data (termasuk data spesifik rekam medis) menuntut kontainmen cepat agar kebocoran berhenti, investigasi forensik/koordinasi CSIRT, dan pemenuhan kewajiban notifikasi UU PDP dalam 3×24 jam.
Soal 44
Studi Kasus HOTS: Sebuah instansi pemerintah berencana meluncurkan aplikasi mobile absensi ASN yang mewajibkan pengunggahan foto KTP, pemindaian biometrik wajah, serta pelacakan GPS secara terus-menerus selama 24 jam penuh termasuk di hari libur. Dari perspektif UU PDP, aspek yang paling bermasalah dari rancangan tersebut adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Pelacakan GPS 24 jam di luar kepentingan kedinasan melanggar prinsip pembatasan tujuan dan minimalisasi data dalam UU PDP, serta pemrosesan biometrik memerlukan DPIA dan dasar hukum yang ketat.
Soal 45
Studi Kasus HOTS: Seorang pejabat di instansi menerima email dari alamat ‘[email protected]’ (domain tiruan) yang mendesak agar segera mengklik tautan dan memasukkan username, password, serta kode OTP e-Kinerja dengan ancaman akun akan diblokir dalam 2 jam. Teknik serangan rekayasa sosial ini disebut…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Pelaku menggunakan domain mirip instansi resmi (typosquatting) dan urgensi psikologis untuk mencuri kredensial dan OTP korban—ini adalah serangan Phishing/Spear Phishing.
Soal 46
Studi Kasus HOTS: Dalam arsitektur Sistem Pemerintahan Berbasis Elektronik (SPBE), sebuah kementerian hendak menghubungkan API data kependudukan ke aplikasi layanan perizinan eksternal. Untuk mencegah penyadapan dan memastikan hanya aplikasi berizin yang dapat mengakses API, kontrol keamanan berlapis yang paling tepat adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Integrasi API pemerintah wajib diamankan dengan enkripsi transport (TLS/mTLS), manajemen akses OAuth 2.0/API Gateway, pembatasan laju (rate limiting), dan audit logging.
Soal 47
Studi Kasus HOTS: Tim auditor keamanan menemukan file cadangan database (.sql) berisikan data pegawai masih tersimpan di direktori publik `/var/www/html/backup.sql` yang dapat diunduh langsung melalui browser oleh siapa saja. Dalam OWASP Top 10, temuan ini diklasifikasikan sebagai…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: A Menyimpan file sensitif atau backup di dalam web root publik merupakan contoh klasik Security Misconfiguration.
Soal 48
Studi Kasus HOTS: Untuk memastikan dokumen Surat Keputusan (SK) elektronik yang diterbitkan oleh pimpinan instansi tetap sah secara hukum dan tidak dapat dipalsukan isi maupun tanggalnya setelah ditandatangani, mekanisme teknis yang diterapkan bersama sertifikat elektronik BSrE adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B TTE Tersertifikasi dengan fitur Timestamping dan LTV memastikan keaslian penanda tangan, integritas dokumen, serta kepastian waktu penandatanganan meski sertifikat kelak kedaluwarsa.
Soal 49
Studi Kasus HOTS: Seorang pengembang aplikasi internal mengeluh bahwa kebijakan keamanan terlalu menghambat karena mewajibkan peninjauan keamanan (security review) tepat sebelum aplikasi dirilis ke publik, sehingga sering terjadi revisi besar di menit akhir. Pendekatan modern yang sebaiknya direkomendasikan Manggala Informatika adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B DevSecOps (‘shift-left security’) menggeser pengujian keamanan ke tahap awal SDLC melalui otomatisasi SAST/DAST dan pemindaian dependensi di pipeline CI/CD.
Soal 50
Studi Kasus HOTS: Sebuah instansi ingin memindahkan data log operasional yang berisi data pribadi warga ke layanan komputasi awan (cloud) pihak ketiga. Sebagai Manggala Informatika, klausul kontrak paling krusial yang wajib dipastikan dalam Perjanjian Pemrosesan Data (Data Processing Agreement/DPA) dengan penyedia cloud selaku Prosesor Data Pribadi adalah…
Lihat Kunci Jawaban & Pembahasan
Kunci Jawaban: B Sesuai UU PDP, Prosesor Data Pribadi terikat instruksi Pengendali Data, wajib menerapkan standar keamanan memadai, tidak boleh memakai data untuk tujuan lain, dan wajib melaporkan insiden kegagalan pelindungan data.
Kuasai angka dan tenggat kunci UU PDP: Ingat batas notifikasi kebocoran data (3×24 jam), batas denda administratif (maksimal 2% pendapatan tahunan), serta pembagian data pribadi umum vs spesifik.
Pahami logika kunci publik vs privat: Enkripsi untuk kerahasiaan memakai Public Key penerima; Tanda Tangan Digital memakai Private Key pengirim. Jangan sampai tertukar saat membaca soal skenario.
Utamakan langkah terukur pada soal insiden: Saat menghadapi kebocoran data atau ransomware, urutan yang benar selalu: isolasi/kontainmen → pelestarian log/bukti forensik → eradikasi → pemulihan → pelaporan resmi.
1. Apakah materi UU PDP juga diujikan untuk formasi TI di luar BSSN?
Ya, sangat mungkin muncul, terutama bagi formasi pengelola data, keamanan informasi, maupun pranata komputer di kementerian/pemda karena UU PDP berlaku mengikat bagi seluruh badan publik.
2. Apakah soal kriptografi membutuhkan hitungan matematika rumit?
Pada ujian CAT, umumnya yang diuji adalah konsep kerja (simetris vs asimetris, PKI, fungsi hash, tanda tangan digital) serta penerapannya pada kasus nyata, bukan pembuktian aljabar modulo manual yang panjang.
3. Apa perbedaan peran Sandiman dan Manggala Informatika?
Secara umum, Sandiman berfokus pada kegiatan persandian dan pengamanan informasi berklasifikasi, sedangkan Manggala Informatika berfokus pada tata kelola keamanan informasi dan manajemen keamanan siber secara menyeluruh pada sistem elektronik.
Siapkan Diri Lebih Matang untuk Formasi BSSN 2026
Bergabung di Bimbel Fungsional.id sekarang dan akses modul lengkap, tryout CAT, serta pembahasan komprehensif khusus formasi siber & TI.
Tim ASN adalah kelompok profesional yang terbiasa menyusun soal. Kami terdiri dari ahli berbagai bidang, berkomitmen menciptakan soal berkualitas tinggi yang relevan dengan kompetensi jabatan.